
Malwares e Ameaças: Introdução Completa para Concursos
Introdução
A segurança da informação protege dados, sistemas e usuários contra acessos indevidos, fraudes, perdas e interrupções. Dentro desse campo, os malwares aparecem como um dos assuntos mais cobrados nas provas de informática.
Aqui está um ponto que merece atenção: a banca raramente pede só a definição de malware. Ela explora as diferenças entre vírus, worm, trojan, ransomware e outros códigos maliciosos, e é justamente aí que o candidato costuma se confundir.
Nesta aula, você vai estudar os principais tipos de malware, entender como eles se espalham e revisar as medidas de proteção mais cobradas em prova, com exemplos práticos e questões comentadas ao final.
O que são malwares?
Malware é todo software malicioso que interrompe, prejudica, espiona ou obtém acesso não autorizado a sistemas e dados. Criminosos usam esse tipo de código para roubar informações, extorquir vítimas, instalar outros ataques ou controlar dispositivos à distância.
Em outras palavras, malware não designa um único vírus, mas um termo amplo que reúne diferentes códigos maliciosos. Por isso, quando a banca menciona “malware”, ela pode estar se referindo a vírus, worm, trojan, ransomware, spyware, rootkit e outros tipos, todos reunidos sob esse mesmo guarda-chuva.
Não confunda os dois conceitos: malware é a categoria geral, e vírus é apenas uma das espécies dentro dela. Guarde esta ideia, porque ela resolve boa parte das pegadinhas de prova.
Vale destacar que a prevenção continua sendo a melhor defesa, já que nem sempre o usuário consegue recuperar dados vazados ou desfazer ações que o invasor já executou.
Principais tipos de malware
Cada tipo de malware segue uma lógica própria de ataque, e a banca costuma cobrar justamente o detalhe que diferencia um do outro. Confira os principais.
Vírus
Para começar, o vírus infecta arquivos e programas e se espalha quando o usuário abre um arquivo contaminado. Ele depende, em geral, de alguma ação humana para se replicar, e essa dependência é o detalhe que mais cai em prova.
Worm
Diferentemente do vírus, o worm se propaga sozinho pela rede. Ele explora vulnerabilidades e copia a si mesmo de um dispositivo para outro, sem precisar que o usuário execute nada manualmente.
Trojan (cavalo de Troia)
Da mesma forma que outros malwares camuflados, o trojan se disfarça de software legítimo para enganar o usuário. Depois da instalação, ele pode abrir portas para outros ataques, registrar dados ou conceder controle remoto ao invasor.
Ransomware
Além disso, o ransomware (que a regra 3-2-1 de backup ajuda a neutralizar) bloqueia o acesso aos dados e exige pagamento para liberar o conteúdo ou evitar o vazamento das informações. Esse tipo de ameaça causa impacto financeiro e operacional relevante, principalmente em empresas.
Spyware
Por outro lado, o spyware coleta informações sem o conhecimento do usuário. Ele pode capturar hábitos de navegação, senhas, credenciais bancárias e outros dados sensíveis, muitas vezes sem deixar rastro visível.
Adware
Também vale lembrar do adware, que exibe anúncios indesejados e pode degradar o desempenho do dispositivo. Em alguns casos, ele funciona como porta de entrada para outras ameaças mais graves.
Outros códigos maliciosos
Principalmente em provas mais detalhadas, aparecem também conceitos como rootkit, bot, botnet, backdoor e scareware. Conhecer cada um evita que você misture as definições na hora da prova.
Rootkit
O rootkit tenta esconder a presença do malware no sistema e manter o invasor ali pelo maior tempo possível. Ele age nas camadas mais profundas do sistema operacional, o que dificulta a detecção.
Bot e botnet
Além disso, bot é o nome dado ao dispositivo infectado e controlado remotamente, enquanto botnet é a rede formada por vários bots reunidos. Essas redes costumam participar de ataques DDoS, envio de spam e propagação de outros malwares.
Backdoor e scareware
Cabe destacar ainda o backdoor, que cria uma forma de acesso escondida ao sistema, e o scareware, que usa engenharia social para assustar o usuário com falsos alertas de segurança e induzi-lo a instalar mais malware ou pagar por uma solução falsa.
🛡️ Tipos de malware e suas definições
| Tipo | O que é |
|---|---|
| 🦠 Vírus | Precisa de um arquivo hospedeiro e de execução do usuário para se espalhar. |
| 🐛 Worm | Se espalha sozinho pela rede, sem precisar de arquivo hospedeiro. |
| 🐴 Trojan | Se disfarça de programa legítimo para abrir brecha no sistema. |
| 🕵️ Spyware | Coleta dados do usuário sem consentimento. |
| 📢 Adware | Exibe propagandas insistentes e pode rastrear a navegação. |
| 🔒 Ransomware | Criptografa arquivos e exige resgate para liberá-los. Veja o backup como defesa. |
| ⌨️ Keylogger | Registra as teclas digitadas para roubar senhas. |
| 🥷 Rootkit | Se esconde no sistema para dar acesso contínuo ao invasor. |
Como os malwares se espalham
Em geral, os malwares chegam por caminhos bem conhecidos. O usuário pode receber um e-mail de phishing com anexo infectado, clicar em um link malicioso, baixar arquivos de origem duvidosa ou conectar mídias removíveis já contaminadas.
Além disso, sistemas e aplicativos desatualizados aumentam o risco, porque invasores exploram vulnerabilidades já conhecidas para instalar códigos maliciosos. Por isso, manter tudo atualizado é uma medida essencial de proteção, e não um detalhe secundário.
Medidas de proteção
Primeiramente, use antivírus ou ferramentas antimalware confiáveis, com atualização constante. Aliás, vale a pena revisar como funcionam os aplicativos de segurança: antivírus, firewall e antispyware, porque a prova costuma cobrar a função específica de cada ferramenta.
Em seguida, mantenha o sistema operacional e os aplicativos atualizados, porque as correções de segurança fecham brechas que os invasores exploram. Além disso, desconfie de links, anexos e mensagens urgentes que tentam induzir você a agir sem pensar.
Por fim, mantenha backups regulares e reforce o cuidado com credenciais e autenticação forte. A prevenção reduz o impacto de incidentes e aumenta a chance de recuperação quando algo dá errado.
Conclusão
Portanto, dominar malwares e ameaças em segurança da informação exige reconhecer cada tipo, entender como eles se propagam e memorizar as medidas de prevenção. Nos concursos, a banca costuma cobrar conceitos objetivos, diferenças entre ameaças e boas práticas de proteção.
Por fim, revise os tipos mais importantes, compare vírus, worm, trojan e ransomware, e refaça as questões de Certo ou Errado até fixar os conceitos. Se quiser testar o que aprendeu com mais profundidade, faça o simulado de Segurança da Informação e veja seu nível de preparo.
Fontes e Referências
- Microsoft Security: O que é malware? Definição e tipos
- CERT.br: Códigos Maliciosos – Cartilha de Segurança para Internet
Questões comentadas
10 questões para você responder agora. Escolha uma alternativa para ver o gabarito e o comentário na hora.
- Questão 1
Malware é um termo genérico usado para definir softwares maliciosos criados para prejudicar, espionar ou obter acesso não autorizado a sistemas e dados.
Resposta correta: Certo
Malware é justamente esse termo guarda-chuva: reúne vírus, worm, trojan, ransomware, spyware, rootkit e outros códigos maliciosos.
- Questão 2
O vírus é um tipo de malware que, em regra, depende da abertura de um arquivo ou da execução de um conteúdo malicioso pelo usuário para se espalhar.
Resposta correta: Certo
O vírus depende da execução do usuário para se replicar. Essa dependência é justamente o que o diferencia do worm.
- Questão 3
O worm se propaga automaticamente pela rede, explorando vulnerabilidades, e não depende necessariamente de interação humana para se replicar.
Resposta correta: Certo
O worm se propaga sozinho, explorando vulnerabilidades de rede, sem precisar de ação humana para se espalhar.
- Questão 4
O trojan, também chamado de cavalo de Troia, costuma se disfarçar de software legítimo para enganar o usuário.
Resposta correta: Certo
O trojan se passa por um programa confiável justamente para conseguir a instalação pelas próprias mãos do usuário.
- Questão 5
O ransomware tem como objetivo principal bloquear o acesso aos dados e exigir pagamento para restaurar o acesso ou evitar o vazamento das informações.
Resposta correta: Certo
O ransomware sequestra o acesso aos dados (ou ameaça vazá-los) e cobra resgate para devolver o controle à vítima.
- Questão 6
O spyware coleta informações do usuário sem seu conhecimento, podendo capturar credenciais, navegação e dados sensíveis.
Resposta correta: Certo
O spyware age de forma silenciosa, coletando dados sem que o usuário perceba a espionagem.
- Questão 7
O rootkit é um código malicioso que busca ocultar sua presença e manter o invasor no sistema pelo maior tempo possível.
Resposta correta: Certo
O rootkit foi projetado para escapar das ferramentas de segurança e garantir a permanência do invasor no sistema.
- Questão 8
Atualizar sistemas e aplicativos não ajuda na prevenção de malware, porque as falhas exploradas pelos invasores não dependem de correções de segurança.
Resposta correta: Errado
Cuidado com a linguagem absoluta desse item: atualizações corrigem falhas conhecidas, e ignorá-las é justamente uma das principais portas de entrada para malware. A banca inverteu a lógica da proteção.
- Questão 9
Botnet é uma rede de dispositivos infectados controlados remotamente, frequentemente usada para DDoS, spam e disseminação de ataques.
Resposta correta: Certo
Botnet é a rede de bots (dispositivos infectados) controlados remotamente, muito usada em ataques DDoS e disseminação de spam.
- Questão 10
A melhor estratégia contra malwares é impedir a infecção inicial, pois nem sempre é possível recuperar dados perdidos ou desfazer ações já executadas pelo invasor.
Resposta correta: Certo
Como nem sempre dá para reverter o estrago, prevenir a infecção é sempre mais eficiente do que remediar depois.
Leia também
 Segurança40 questões
Simulado Segurança da Informação
Simulado de segurança da informação com 40 questões comentadas no estilo das bancas. Revise vírus, backup e criptografia para o concurso.
 Segurança14 questões
Antivírus, Firewall e Anti-Spyware: Entenda os Limites de Cada Aplicativo de Segurança
Entenda a diferença entre antivírus, firewall e anti-spyware, o que cada aplicativo de segurança faz e treine com questões no estilo das bancas.
 Segurança10 questões
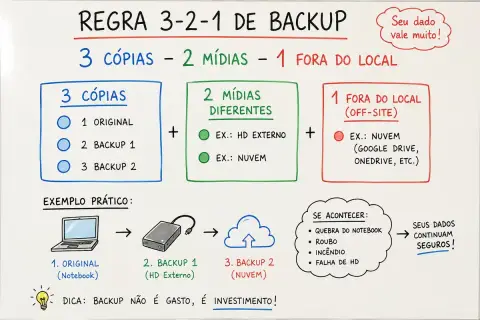
A regra 3-2-1 de backup: o que o concurseiro precisa saber
A regra 3-2-1 de backup para concursos: 3 cópias, 2 mídias, 1 local externo. Entenda a lógica por trás de cada número e evite as armadilhas.