
Simulado Segurança da Informação
Vírus, malware, criptografia e backup são só alguns dos assuntos que aparecem neste simulado de segurança da informação, pensado para candidatos que já estudaram a teoria e querem testar a prática. Nas 40 questões comentadas, você revisa os principais conceitos cobrados por Cebraspe, Cesgranrio, FCC, FGV, IADES e Vunesp, sempre com foco nas situações mais exploradas em prova. Cada questão vem acompanhada de um comentário que esclarece o motivo da resposta correta, o que evita a decoreba sem compreensão. Assim, você aprende a reconhecer os termos técnicos e as pegadinhas mais comuns dessa disciplina. Portanto, aproveite este simulado de segurança da informação para reforçar exatamente os pontos que ainda geram dúvida.
Malware: os tipos que mais caem na prova
Antes de tudo, vale separar bem os principais tipos de malware, porque a banca adora trocar as definições entre si.
- Vírus: precisa de um programa hospedeiro para se espalhar, só age quando o arquivo infectado é executado.
- Worm: se propaga sozinho pela rede, sem depender de um arquivo hospedeiro ou de ação do usuário.
- Trojan (cavalo de troia): se disfarça de programa legítimo para abrir uma porta de entrada no sistema.
- Ransomware: sequestra os arquivos com criptografia e exige pagamento para liberar o acesso.
- Spyware: coleta informações do usuário sem o seu conhecimento, muitas vezes senhas e dados bancários.
Esse é um detalhe que costuma confundir o candidato: o worm não precisa de arquivo hospedeiro, o vírus precisa. Guarde essa diferença, ela é uma das pegadinhas mais repetidas nas provas de Cebraspe e FGV.
Se quiser revisar cada ameaça com mais profundidade, o artigo sobre malwares e ameaças de segurança da informação traz exemplos reais de cada categoria.
Antivírus, firewall e antispyware: ferramentas que a banca separa por função
Na sequência, entram as ferramentas de defesa, e aqui o erro mais comum é tratar antivírus e firewall como sinônimos.
O antivírus detecta, bloqueia e remove códigos maliciosos já conhecidos ou com comportamento suspeito. Já o firewall controla o tráfego de entrada e saída da rede, permitindo ou bloqueando conexões conforme regras definidas.
Não confunda os dois conceitos: o antivírus cuida do que já está, ou tenta entrar, dentro do sistema, enquanto o firewall filtra o que passa pela porta de entrada da rede. Consequentemente, um sistema seguro depende dos dois trabalhando juntos, nunca de apenas um isoladamente.
O guia de aplicativos de segurança, antivírus, firewall e antispyware aprofunda essa comparação, com a diferença entre firewall e antivírus e exemplos que aparecem direto em prova.
Criptografia: chave simétrica x chave assimétrica
Além disso, a criptografia também é praticamente certa em qualquer edital da área.
Na criptografia simétrica, a mesma chave cifra e decifra a mensagem, o que torna o processo rápido, mas exige compartilhar essa chave com segurança entre as partes.
Na criptografia assimétrica, existem duas chaves: uma pública, que qualquer pessoa pode usar para cifrar, e uma privada, que só o destinatário possui para decifrar. Por esse motivo, ela resolve o problema de compartilhar a chave, mas exige mais poder de processamento.
Vale destacar: quando a banca fala em “duas chaves diferentes”, ela está descrevendo criptografia assimétrica, essa é uma armadilha clássica de prova.
Engenharia social e phishing: o elo mais explorado pelas bancas
Antes de fechar a teoria, vale reforçar um ponto que a banca adora: nem todo ataque explora uma falha técnica, muitos exploram a confiança do usuário.
A engenharia social manipula a vítima para que ela mesma entregue a informação sensível ou execute a ação que compromete o sistema. O phishing é o exemplo mais cobrado: um e-mail ou mensagem que se passa por uma fonte confiável (banco, empresa, órgão público) para induzir o clique em um link malicioso ou o envio de dados de acesso.
Existem variações que também aparecem em prova:
- Spear phishing: ataque direcionado a uma pessoa ou empresa específica, com informações personalizadas para parecer mais legítimo.
- Pretexting: o atacante cria uma história falsa (um pretexto) para conseguir a confiança da vítima antes de pedir a informação.
Na prática, se a banca descrever um golpe que depende da vítima “clicar”, “informar” ou “confiar”, provavelmente está tratando de engenharia social, não de uma falha de software.
Backup: a última linha de defesa
Por fim, nenhuma estratégia de segurança está completa sem backup, porque ele é o que garante a recuperação depois de um ataque bem-sucedido.
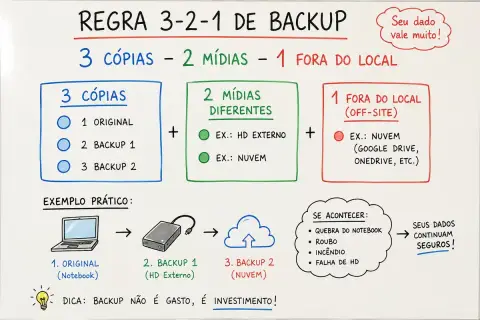
A regra mais cobrada é a 3-2-1: três cópias dos dados, em dois tipos de mídia diferentes, com uma cópia armazenada fora do local principal. Dessa forma, mesmo que o equipamento seja perdido, roubado ou infectado por ransomware, os dados continuam recuperáveis.
O artigo sobre backup e segurança da informação e a regra 3-2-1 detalhada mostram como aplicar essa estratégia na prática, incluindo os tipos de backup (completo, incremental e diferencial) que também caem em prova.
Simulado de segurança da informação: hora de colocar em prática
Com esses conceitos revisados, chegou o momento de testar o que você aprendeu neste simulado de segurança da informação. Resolva as 40 questões no seu ritmo, sem consultar o comentário antes de responder, e anote os temas em que mais errar.
Se quiser continuar treinando outros módulos, os simulados de hardware e redes de computadores seguem o mesmo formato comentado.
Questões comentadas
40 questões para você responder agora. Escolha uma alternativa para ver o gabarito e o comentário na hora.
- Questão 1Estilo Cesgranrio
Qual é a função de um firewall na proteção de uma rede?
Resposta correta: C) Bloquear ou permitir pacotes de dados
A função de um firewall é bloquear ou permitir pacotes de dados com base em regras de segurança estabelecidas. As outras opções estão relacionadas a outras funções de segurança.
- Questão 2Estilo IADES
Qual dos seguintes tipos de ataque é especificamente projetado para comprometer a confidencialidade de dados?
Resposta correta: A) Phishing
O phishing engana usuários para que entreguem informações confidenciais, como senhas. O DDoS atinge a disponibilidade, e o defacement atinge a integridade.
- Questão 3Estilo Vunesp
Na perspectiva da segurança da informação, o que é criptografia?
Resposta correta: C) Técnica de codificação de dados
A opção C está correta, pois criptografia é uma técnica utilizada para codificar dados, garantindo a segurança das informações. As outras opções não se referem a criptografia.
- Questão 4Estilo FCC
Qual a principal vantagem de um antivírus em tempo real?
Resposta correta: C) Detecta e bloqueia ameaças antes que causem danos
A opção C é a correta, pois a principal vantagem de um antivírus em tempo real é a sua capacidade de detectar e bloquear ameaças antes que elas causem danos ao sistema.
- Questão 5Estilo Cesgranrio
O malware que registra as teclas digitadas pelo usuário, com o objetivo de capturar senhas e outros dados, é o:
Resposta correta: A) keylogger
O keylogger é um tipo de spyware que monitora o teclado. Já o antispyware é a ferramenta usada para combatê-lo.
- Questão 6Estilo IADES
O princípio da segurança da informação que garante que a informação não foi modificada de forma indevida ou não autorizada é a:
Resposta correta: B) integridade
A integridade assegura que os dados se mantêm exatos e completos. A confidencialidade restringe o acesso, e a disponibilidade garante o acesso quando necessário.
- Questão 7Estilo FCC
As informações armazenadas na nuvem são protegidas por criptografia. Qual é a finalidade dessa prática?
Resposta correta: B) Evitar que dados sejam acessados por pessoas não autorizadas
A criptografia tem como finalidade proteger as informações contra acessos não autorizados, mantendo a confidencialidade. As demais opções tratam de benefícios não relacionados à segurança da informação.
- Questão 8Estilo IADES
Qual é a função do protocolo HTTPS em uma comunicação online?
Resposta correta: C) Proteger a integridade e confidencialidade dos dados
HTTPS encripta a comunicação entre o cliente e o servidor, garantindo segurança. As outras opções se referem a funções que não estão diretamente relacionadas ao protocolo.
- Questão 9Estilo IADES
O malware que se propaga automaticamente pela rede, inclusive por e-mail, sem precisar de um arquivo hospedeiro, é o:
Resposta correta: C) worm
O worm se copia sozinho e se espalha pela rede. O cavalo de troia depende de o usuário executá-lo e não se replica.
- Questão 10Estilo Cebraspe
No contexto de Segurança da Informação, qual das alternativas abaixo descreve uma função principal de um firewall?
Resposta correta: B) Monitorar e controlar o tráfego de rede de entrada e saída.
A função principal de um firewall é monitorar e controlar o tráfego de rede de entrada e saída. As outras alternativas descrevem funções de outras tecnologias, como antivírus e soluções de backup.
- Questão 11Estilo Vunesp
O mecanismo que permite comprovar a autoria e a integridade de um documento eletrônico é:
Resposta correta: B) a assinatura digital
A assinatura digital, baseada em criptografia de chave pública, garante a autoria e a integridade, e impede que o autor negue o ato (não repúdio).
- Questão 12Estilo FGV
Qual das opções a seguir é considerada uma vantagem do uso de um software antivírus?
Resposta correta: A) Detecção e remoção de vírus conhecidos.
A resposta correta é a primeira alternativa, pois os softwares antivírus têm como finalidade principal a detecção e remoção de vírus conhecidos. As demais opções não são características reais de um antivírus.
- Questão 13Estilo IADES
Qual é a principal desvantagem do armazenamento em nuvem?
Resposta correta: A) Necessidade de conexão à internet
Uma desvantagem do armazenamento em nuvem é a dependência de uma conexão com a internet para acessar os dados. As outras opções não são desvantagens, mas sim características e benefícios.
- Questão 14Estilo Cebraspe
O armazenamento em nuvem elimina completamente a necessidade de backups locais dos dados.
Resposta correta: Errado
É recomendável manter backups locais como cópia de segurança adicional aos dados em nuvem.
- Questão 15Estilo FCC
Qual é a diferença entre um vírus e um worm em termos de propagação?
Resposta correta: B) Os vírus precisam de um host para se propagar
Os vírus precisam de um host (arquivo ou programa) para se multiplicar, enquanto os worms podem se propagar autonomamente. As outras afirmações são incorretas.
- Questão 16Estilo FGV
Em relação ao armazenamento em nuvem, qual dos itens a seguir é considerado uma vantagem?
Resposta correta: E) Facilita o compartilhamento de arquivos
A principal vantagem do armazenamento em nuvem é que ele facilita o compartilhamento de arquivos entre usuários; as outras opções são desvantagens ou inverdades.
- Questão 17Estilo Vunesp
Em relação ao malware, qual é a definição correta de um Trojan?
Resposta correta: C) Um malware que se disfarça como um programa legítimo
Trojan é um tipo de malware que se disfarça como software legítimo para enganar o usuário. As outras opções não representam um Trojan.
- Questão 18Estilo Cebraspe
Um firewall pode ser configurado para bloquear que aplicativos específicos acessem a internet, com base em políticas definidas pelo usuário.
Resposta correta: Certo
Os firewalls pessoais permitem criar regras por aplicativo, porta ou endereço, liberando ou bloqueando o acesso à rede.
- Questão 19Estilo Cesgranrio
O tipo de backup que copia todos os arquivos alterados desde o último backup completo é o:
Resposta correta: B) diferencial
O diferencial olha sempre para o último completo. O incremental olha para o último backup de qualquer tipo.
- Questão 20Estilo FGV
Uma rede de computadores infectados, controlados remotamente por um atacante e usados, por exemplo, em ataques de negação de serviço, é chamada de:
Resposta correta: B) botnet
Os computadores infectados (bots) formam a botnet, que pode ser usada em ataques DDoS e no envio de spam.
- Questão 21Estilo FGV
Em relação ao conceito de firewall, qual das opções abaixo está incorreta?
Resposta correta: D) Impedindo a instalação de softwares novos.
A opção D é incorreta, pois um firewall não impede a instalação de softwares, mas sim controla o tráfego de rede. As outras opções descrevem corretamente funções do firewall.
- Questão 22Estilo FCC
Uma senha considerada forte deve:
Resposta correta: B) combinar letras maiúsculas e minúsculas, números e símbolos, com comprimento adequado
Quanto mais longa e variada, mais difícil de ser adivinhada. Reutilizar a mesma senha em vários serviços aumenta o risco.
- Questão 23Estilo Cebraspe
Na criptografia assimétrica, são utilizadas duas chaves diferentes: uma pública e uma privada.
Resposta correta: Certo
O que uma chave cifra, apenas a outra do par consegue decifrar. A criptografia simétrica usa a mesma chave para cifrar e decifrar.
- Questão 24Estilo Cebraspe
Os firewalls impedem a entrada de qualquer tipo de dado suspeito na rede, sendo desnecessário o uso de um antivírus em conjunto.
Resposta correta: Errado
Firewall e antivírus atuam em camadas diferentes e complementares. O firewall controla o tráfego, e o antivírus detecta e remove malware.
- Questão 25Estilo Vunesp
O que é um backup incremental?
Resposta correta: B) Uma cópia apenas dos dados alterados desde o último backup
A opção B está correta, pois um backup incremental faz cópias apenas dos dados que foram alterados desde o último backup, otimizando espaço e tempo. As outras opções não descrevem corretamente um backup incremental.
- Questão 26Estilo Cebraspe
Vírus de computador podem ser detectados e removidos por antivírus, que precisam estar sempre atualizados para serem eficazes contra novas ameaças.
Resposta correta: Certo
As atualizações trazem novas assinaturas e regras. Sem elas, o antivírus perde eficácia rapidamente.
- Questão 27Estilo FGV
Qual é a principal função de um sistema de backup em uma organização?
Resposta correta: B) Proteger dados contra perda
A principal função do backup é proteger os dados contra perda devido a falhas, danos ou ataques. As outras alternativas não refletem a função do backup.
- Questão 28Estilo Vunesp
Na computação em nuvem, qual aspecto é considerado uma vantagem em relação ao armazenamento local?
Resposta correta: B) Acesso aos dados de qualquer lugar com conexão à internet
A principal vantagem do armazenamento em nuvem é o acesso remoto aos dados, o que facilita o trabalho remoto e a colaboração. As outras opções não se aplicam de forma geral como uma vantagem da nuvem.
- Questão 29Estilo Cesgranrio
O que caracteriza um ransomware?
Resposta correta: B) Bloqueia o acesso aos dados até que um resgate seja pago
A alternativa B é a correta, pois um ransomware impede acesso a arquivos até que um pagamento seja realizado, enquanto as outras opções descrevem diferentes tipos de malware.
- Questão 30Estilo Cesgranrio
O certificado digital é um documento eletrônico que serve para:
Resposta correta: B) identificar uma pessoa, empresa ou site e associá-la a uma chave pública
O certificado, emitido por uma autoridade certificadora, vincula uma identidade a uma chave pública e é a base da assinatura digital e do HTTPS.
- Questão 31Estilo Cebraspe
A tríade CID da segurança da informação é formada por confidencialidade, integridade e disponibilidade.
Resposta correta: Certo
São os três pilares clássicos da segurança da informação.
- Questão 32Estilo FGV
O princípio da segurança da informação que garante que os dados estejam acessíveis a quem tem autorização, quando necessário, é a:
Resposta correta: C) disponibilidade
A disponibilidade assegura o acesso quando preciso. O backup e a redundância protegem esse pilar.
- Questão 33Estilo Cebraspe
O phishing é uma técnica de engenharia social em que o golpista usa mensagens ou páginas falsas para obter dados do usuário, como senhas e números de cartão.
Resposta correta: Certo
O phishing se disfarça de uma comunicação legítima para enganar a vítima.
- Questão 34Estilo FCC
O malware projetado para coletar informações do usuário sem o seu consentimento é o:
Resposta correta: A) spyware
O spyware espiona a atividade do usuário. O anti-spyware é a ferramenta voltada a detectá-lo e removê-lo.
- Questão 35Estilo Cebraspe
O worm precisa de um arquivo hospedeiro para se propagar, ao contrário do vírus, que se espalha sozinho pela rede.
Resposta correta: Errado
É o contrário: o vírus precisa de um hospedeiro, e o worm se propaga sozinho pela rede.
- Questão 36Estilo Vunesp
Na regra 3-2-1 de backup, o número 2 se refere a:
Resposta correta: B) dois tipos de mídia diferentes
A regra é: 3 cópias, 2 tipos de mídia diferentes e 1 cópia fora do local.
- Questão 37Estilo Cebraspe
Em uma estratégia com backup completo e backups incrementais, a restauração exige o último backup completo e todos os incrementais realizados depois dele.
Resposta correta: Certo
É o contrapeso do incremental: faz cópias rápidas e pequenas, mas a recuperação depende de toda a cadeia de cópias.
- Questão 38Estilo Cesgranrio
A autenticação multifator consiste em:
Resposta correta: B) combinar dois ou mais fatores de verificação, como senha e código enviado ao celular
A combinação de fatores (algo que você sabe, tem ou é) torna o acesso mais seguro do que uma senha isolada.
- Questão 39Estilo Cebraspe
O firewall é capaz de identificar e remover vírus que já infectaram os arquivos do computador.
Resposta correta: Errado
O firewall controla o tráfego de rede. A detecção e a remoção de malware são funções do antivírus.
- Questão 40Estilo IADES
A engenharia social, no contexto da segurança da informação, é uma técnica que:
Resposta correta: B) manipula pessoas para que revelem informações ou realizem ações em favor do atacante
O alvo é o fator humano. O phishing é um exemplo clássico.
Leia também
 Segurança10 questões
Malwares e Ameaças: Introdução Completa para Concursos
Entenda o que são malwares, quais os principais tipos e como cada um ataca. Guia completo para concursos, com exemplos e questões comentadas.
 Segurança14 questões
Antivírus, Firewall e Anti-Spyware: Entenda os Limites de Cada Aplicativo de Segurança
Entenda a diferença entre antivírus, firewall e anti-spyware, o que cada aplicativo de segurança faz e treine com questões no estilo das bancas.
 Segurança10 questões
A regra 3-2-1 de backup: o que o concurseiro precisa saber
A regra 3-2-1 de backup para concursos: 3 cópias, 2 mídias, 1 local externo. Entenda a lógica por trás de cada número e evite as armadilhas.